Una serie de ciberataques afectó de manera coordinada los sistemas de refrigeración y congelación de numerosos supermercados y establecimientos comerciales en varios países de Europa lo que dejó millonarias pérdidas.
La oleada de incidentes impactó a redes de enfriamiento de establecimientos en Bélgica, Luxemburgo, Suecia, Irlanda, Estonia y Países Bajos, con un patrón idéntico a otro ataque masivo ocurrido semanas antes en Francia. Entre las cadenas y empresas afectadas se encuentran: Bélgica y Luxemburgo: Marcas como Delhaize, Carrefour Bélgica, tiendas Spar y establecimientos de la cadena de muebles IKEA. Suecia: Las principales cadenas del país, ICA y Coop. Irlanda: Supermercados del grupo Musgrave (SuperValu). Países Bajos y Estonia: Múltiples negocios locales, carnicerías y tiendas de barrio que operan con sistemas centralizados de enfriamiento.
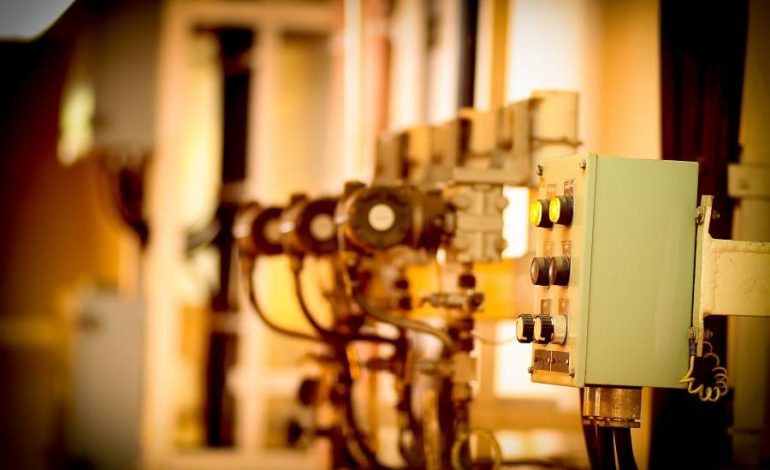
Según las investigaciones iniciales los atacantes lograron acceder de manera remota a los controladores industriales de temperatura conectados a internet. Una vez dentro, manipularon los termostatos de los congeladores y cámaras frigoríficas, elevando las temperaturas hasta los 50 °C.
Al perder la cadena de frío, miles de productos lácteos, carnes y congelados que permanecen en las tiendas para la venta se echaron a perder en cuestión de horas, lo que obligó a los supermercados a desechar la mercancía y retirar productos de la venta por motivos de seguridad sanitaria.
Expertos en ciberseguridad señalaron que el ataque no requirió de sofisticados programas maliciosos (malware); se trató de intrusiones directas aprovechando vulnerabilidades básicas, como el uso de contraseñas predeterminadas de fábrica y la exposición de dispositivos de tecnología operativa (OT) directamente a la red sin cortafuegos o configuraciones seguras.
Fabricantes y proveedores de estos sistemas (como la compañía danesa Danfoss) ya habían emitido alertas advirtiendo que muchos equipos carecían de los filtros de acceso adecuados, recomendando desconectarlos de internet o restringir su acceso mediante redes privadas virtuales (VPN).
Centros nacionales de ciberseguridad en distintos países europeos abrieron investigaciones para rastrear el origen de los accesos. Asimismo, los gobiernos y asociaciones de minoristas han instado a actualizar urgentemente los parches de seguridad y revisar la protección de los dispositivos conectados («Internet de las Cosas» industrial) para evitar que este vector de ataque continúe expandiéndose por el continente.
Pérdidas por este ataque
Las pérdidas económicas y materiales derivadas de esta oleada de ciberataques contra las redes de enfriamiento en Europa se concentran principalmente en tres aspectos clave:
- Pérdidas de alimentos y mercancía perecedera: Pérdida masiva de stock: Al elevarse la temperatura de las cámaras frigoríficas y congeladores hasta los 50 °C durante varias horas, toneladas de productos perecederos (carnes, lácteos, embutidos y alimentos congelados) perdieron por completo la cadena de frío y quedaron inservibles.
Aunque las estimaciones globales y definitivas siguen calculándose a medida que se evalúan todos los establecimientos afectados, los daños individuales en algunas sucursales han sido significativos para los franquiciados y dueños de tiendas. Por ejemplo, en incidentes previos y reportes locales, se han registrado pérdidas de inventario que van desde varios miles de euros por tienda individual (como los 21,000 euros reportados por un comerciante en Francia) hasta casos combinados de 270,000 euros en un par de supermercados en regiones específicas. A escala general para las cadenas multinacionales e independientes afectadas en múltiples países, las estimaciones preliminares apuntan a decenas de millones de euros en alimentos desechados.
- Costos operativos y logísticos: Retirada y gestión de residuos: Los supermercados debieron destinar recursos extraordinarios de personal y logística para vaciar los expositores, retirar la mercancía dañada de manera segura conforme a las normativas de sanidad y gestionar la destrucción de grandes volúmenes de residuos de alimentos.
El cierre temporal de pasillos o secciones de frescos y congelados afectó las ventas diarias de los establecimientos mientras se lograba restablecer el control manual de los equipos y se limpiaban o desinfectaban las instalaciones.
- Daños en equipos y costos de ciberseguridad: Reparaciones técnicas: Aunque muchos ataques no dañaron de forma permanente el hardware físico, la intervención de técnicos especializados para recuperar el control manual de los controladores industriales (como los dispositivos de la marca Danfoss) implicó costos adicionales por llamadas de emergencia y soporte técnico fuera de horario.
Las cadenas minoristas y los gobiernos europeos han tenido que acelerar la inversión en la actualización urgente de políticas de seguridad informática, como la instalación de cortafuegos, el apagado de conexiones directas a internet y la activación de redes privadas virtuales (VPN) para proteger los dispositivos de tecnología operativa (OT).
Reacciones en la Unión Europea
La oleada de ciberataques contra las redes de enfriamiento en varios países de Europa generó una respuesta inmediata y de alta preocupación en el ámbito político, institucional y de seguridad de la Unión Europea (UE).
Las principales reacciones y posturas adoptadas por la Unión Europea y sus estados miembros incluyen:
- Condena institucional y advertencia sobre la cadena de suministro
Postura de la Comisión Europea: Desde Bruselas, la Comisión Europea calificó los ataques de manera severa, señalando que se trató de un «intento deliberado de perturbar nuestra cadena de suministro de alimentos y socavar la confianza de los consumidores». Asimismo, portavoces comunitarios advirtieron que estos episodios «no son incidentes aislados» y evidencian cómo las vulnerabilidades informáticas pueden trascender el ámbito digital y afectar directamente la vida cotidiana y los servicios esenciales.
El ejecutivo europeo activó mecanismos de seguimiento y convocó reuniones de coordinación urgentes con agencias de seguridad y los Estados miembros afectados (así como con Europol) para analizar el alcance de las intrusiones y unificar criterios de respuesta.
- Acciones de los centros nacionales de ciberseguridad
Los gobiernos de los países afectados y de la región intensificaron las labores de inteligencia y cooperación técnica:
Italia y Francia: En Italia, el gobierno convocó de emergencia a los jefes de los servicios de inteligencia y a la Agencia Nacional de Ciberseguridad para desplegar una estrategia de vigilancia, evaluar a empresas de distribución vulnerables y emitir recomendaciones preventivas. Por su parte, la agencia francesa (ANSSI) lideró la difusión de alertas técnicas para frenar la propagación del vector de ataque.
Reino Unido y los países nórdicos: Organismos como el Centro Nacional de Ciberseguridad británico (NCSC) señalaron que estos eventos reflejan la urgencia de blindar los dispositivos industriales y advirtieron sobre los crecientes riesgos en tecnologías operativas antiguas.
- Ausencia de reivindicación y debate sobre los motivos
Uno de los factores que más inquietud generó en las autoridades europeas es que ningún grupo u organización se ha atribuido los ataques y no se han registrado demandas de rescate económico. Esto ha llevado a los expertos en ciberseguridad y a los analistas institucionales a barajar hipótesis orientadas hacia el sabotaje deliberado o acciones de desestabilización a infraestructuras críticas, más que a la extorsión tradicional.
- Directrices urgentes para la industria
Como respuesta directa a las brechas detectadas (como el uso de contraseñas de fábrica en controladores de marcas como Danfoss o Copeland), los reguladores y agencias de ciberseguridad europeas exigieron a los minoristas e industrias alimentarias:
Desconectar de forma inmediata los dispositivos de control térmico expuestos directamente a internet.
Activar accesos mediante redes privadas virtuales (VPN).
Actualizar los sistemas operativos obsoletos de tecnología operativa (OT) para evitar que brechas básicas sigan siendo explotadas a gran escala.
Sospechas del origen
Las sospechas sobre el origen y los autores de esta campaña de ciberataques apuntan principalmente en dos direcciones, divididas entre los análisis de los expertos en inteligencia y las reacciones diplomáticas:
- Las sospechas principales: Rusia y la guerra híbrida
Señalamientos de expertos e inteligencia: Múltiples especialistas en ciberseguridad y agencias occidentales han señalado que este tipo de operaciones encaja con los patrones de guerra híbrida y sabotaje a infraestructuras críticas que a menudo se vinculan con actores estatales rusos o grupos de hackers respaldados por el Kremlin.
Los analistas sugieren que el propósito no era la extorsión económica (ya que no hubo peticiones de rescate), sino generar zozobra, afectar la cadena de suministro de alimentos y poner a prueba la resiliencia de los servicios esenciales en la Unión Europea. Algunos canales de Telegram vinculados a colectivos pro-rusos llegaron a realizar menciones o adjudicaciones simbólicas de las acciones, aunque sin pruebas concluyentes.
A pesar de que los indicios técnicos y geopolíticos apuntan en esta dirección, las instituciones comunitarias y los gobiernos nacionales (como el de Bélgica o la Comisión Europea) han evitado hacer una atribución formal y definitiva, argumentando que se requieren investigaciones judiciales exhaustivas antes de culpar oficialmente a un Estado.
- La respuesta oficial de Rusia
Por su parte, el gobierno ruso ha negado categóricamente cualquier implicación en los hechos. El Kremlin tachó de «absurdas» las acusaciones de haber orquestado o participado en el hackeo de los sistemas de refrigeración europeos.
- La dificultad técnica para una atribución certera
Los expertos en ciberseguridad recalcan que rastrear el origen exacto es extremadamente complejo por la naturaleza misma del ataque:
Ausencia de software malicioso (malware): Al tratarse de intrusiones directas que explotaron fallos de configuración básicos (como dejar los controladores industriales expuestos a internet con contraseñas de fábrica tipo admin), los atacantes no dejaron rastros de código complejo.
Esencialmente, fue como «abrir una puerta mal cerrada», lo que deja una huella digital muy difusa que puede ser replicada tanto por grupos de ciberdelincuentes comunes y piratas informáticos independientes como por hackers estatales avanzados.
Foto: Imagen de Hezekiah Samaila en Pixabay / Imagen de Contexto /